إعداد فريق تسوى التحريري، من المصادر الرسمية المذكورة في آخر الدليل. كيف نكتب أدلتنا
تعلم الامن السيبراني من الصفر يبدأ بشيء يتجاهله كثير من المبتدئين: الأساس. لا تستطيع حماية شبكة لا تفهم كيف تعمل، ولا تحليل هجوم على نظام لم تستخدمه. هذه الخارطة ترتب لك الطريق في خمس مراحل: الشبكات، ثم لينكس، ثم البرمجة، ثم مفاهيم الأمن، ثم التخصص. مع دورات رسمية مجانية في كل مرحلة، ومختبرات قانونية تتدرب فيها بدون أن تقترب من أنظمة غيرك.
قاعدة قبل أن تبدأ
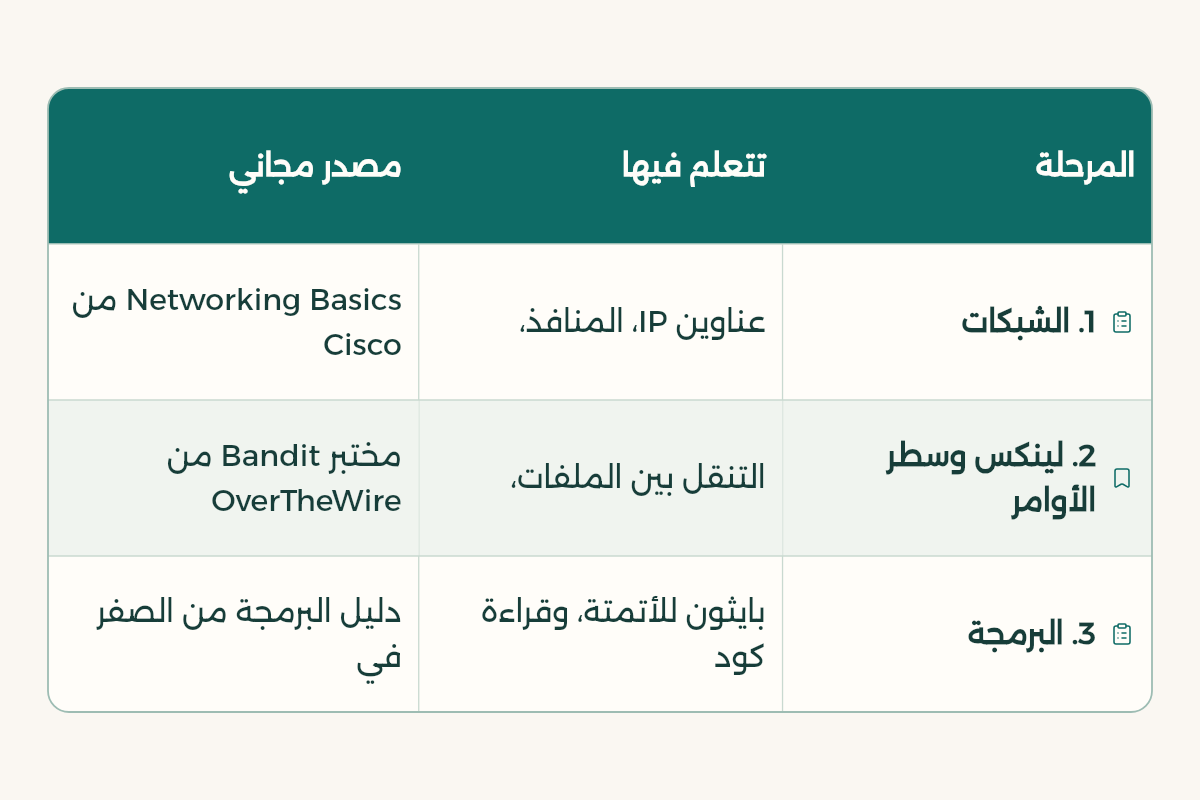
الخارطة في خمس مراحل
| المرحلة | تتعلم فيها | مصدر مجاني |
|---|---|---|
| 1. الشبكات | عناوين IP، المنافذ، البروتوكولات، DNS، كيف تنتقل البيانات | Networking Basics من Cisco Networking Academy |
| 2. لينكس وسطر الأوامر | التنقل بين الملفات، الصلاحيات، العمليات، SSH | مختبر Bandit من OverTheWire |
| 3. البرمجة | بايثون للأتمتة، وقراءة كود الويب | دليل البرمجة من الصفر في تسوى |
| 4. مفاهيم الأمن | السرية والسلامة والتوفر، التهديدات، التشفير، كلمات المرور | Introduction to Cybersecurity من Cisco |
| 5. التخصص | الدفاع، أو اختبار الاختراق، أو الحوكمة، أو التحقيق الرقمي | مختبرات ومسارات حسب اختيارك |
المرحلة 1: الشبكات
أغلب الهجمات تمر عبر الشبكة، لذلك هي أول ما تتعلمه. افهم كيف يحصل جهازك على عنوان IP، وما الفرق بين TCP وUDP، ولماذا يعمل الويب على المنفذين 80 و443، وماذا يحدث عندما تكتب اسم موقع في المتصفح. دورة Networking Basics في Cisco Networking Academy مجانية وللمبتدئين وبوتيرتك الخاصة، وفيها مختبرات عملية.
المرحلة 2: لينكس وسطر الأوامر
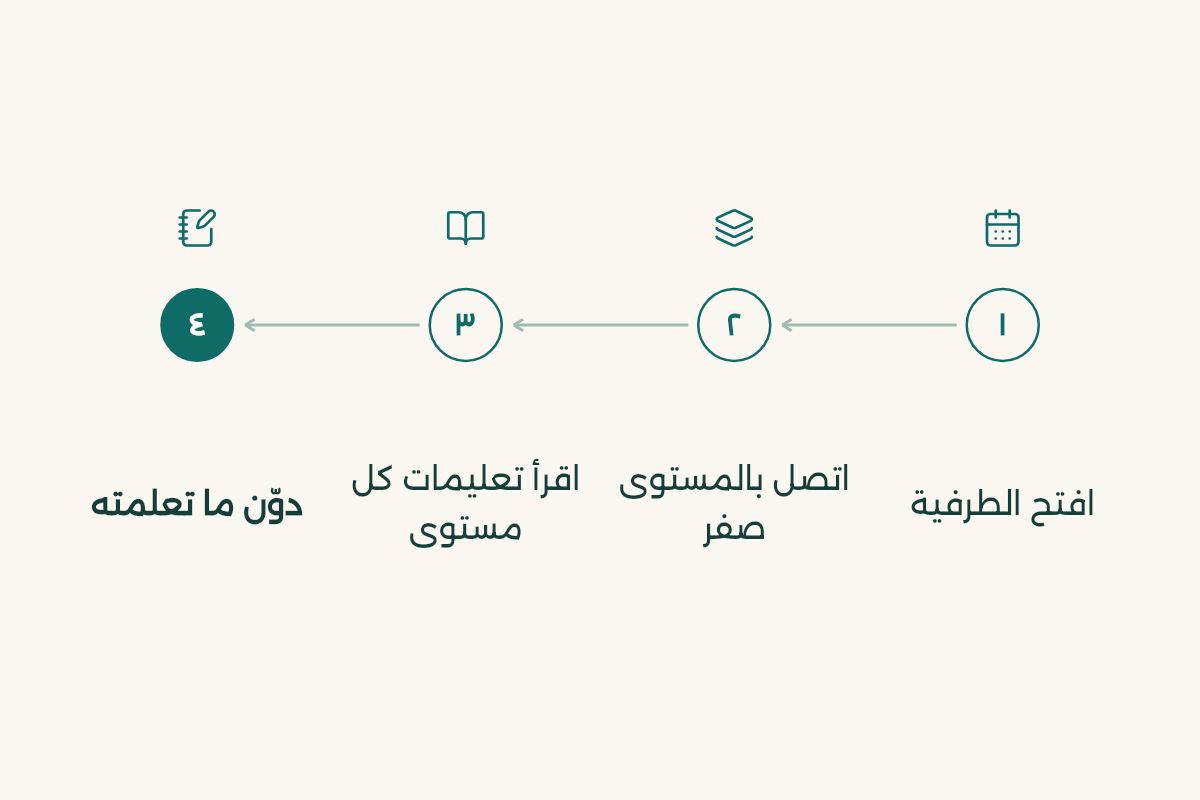
أغلب الخوادم وأدوات الأمن تعمل على لينكس، وسطر الأوامر هو لغتك اليومية فيها. أفضل طريقة ممتعة للتعلم هي لعبة Bandit من OverTheWire. حسب صفحتها، هي موجهة للمبتدئين تماماً: تتصل بخادم تدريب، وفي كل مستوى تبحث عن كلمة المرور للمستوى التالي باستخدام أوامر لينكس. وكلمة مرور المستوى صفر منشورة في صفحة المستوى نفسه:
- افتح الطرفية
على ماك ولينكس افتح Terminal، وعلى ويندوز افتح PowerShell، فأمر ssh موجود فيها.
- اتصل بالمستوى صفر
اكتب الأمر في الأسفل، وعندما يطلب كلمة المرور اكتب bandit0 كما تذكرها صفحة المستوى.
- اقرأ تعليمات كل مستوى
صفحة كل مستوى في موقع OverTheWire تقول أين الكلمة التالية، وتقترح الأوامر التي قد تحتاجها.
- دوّن ما تعلمته
اكتب في ملف كل أمر جديد واستخدامه. بعد عشرين مستوى ستملك مرجع لينكس خاصاً بك.
ssh bandit0@bandit.labs.overthewire.org -p 2220
المرحلة 3: البرمجة
لا تحتاج أن تكون مطور برمجيات، لكنك تحتاج أن تقرأ الكود وتكتب سكربتات صغيرة. بايثون هي الاختيار الأشهر في الأمن لأنها سهلة وفيها مكتبات للشبكات والملفات. وفهم HTML وجافا سكربت وSQL يساعدك على فهم ثغرات الويب الشائعة. ابدأ من كيف اتعلم البرمجة من الصفر، ثم تعلم SQL وجافا سكربت. هذا مثال لسكربت دفاعي صغير يكتشف محاولات الدخول الفاشلة في سجل:
from collections import Counter

failed = Counter()
with open("auth.log") as log:
    for line in log:
        if "Failed password" in line:
            ip = line.split(" from ")[1].split()[0]
            failed[ip] += 1

for ip, count in failed.most_common(5):
    print(ip, count)
المرحلة 4: مفاهيم الأمن
الآن تتعلم لغة المجال: السرية والسلامة والتوفر، وأنواع البرمجيات الخبيثة، والتصيد، والتشفير، والمصادقة متعددة العوامل، وإدارة الثغرات. دورة Introduction to Cybersecurity في Cisco Networking Academy مجانية وللمبتدئين وبوتيرتك الخاصة، وفيها مختبرات عملية. طبّق ما تتعلمه على حياتك: فعّل التحقق بخطوتين في حساباتك، واستخدم مدير كلمات مرور.
المرحلة 5: اختر تخصصك
| المسار | يناسبك إذا | العمل اليومي |
|---|---|---|
| الدفاع ومركز العمليات الأمنية | تحب التحليل ومراقبة الأنظمة | مراقبة التنبيهات، تحليل السجلات، الاستجابة للحوادث |
| اختبار الاختراق | تحب حل الألغاز وتفكير المهاجم | اختبار أنظمة العملاء بإذن وكتابة تقارير الثغرات |
| الحوكمة والمخاطر والالتزام | تحب التنظيم والسياسات والتواصل | تقييم المخاطر، تطبيق الضوابط، التدقيق |
| التحقيق الرقمي | تحب التفاصيل والأدلة | جمع الأدلة الرقمية وتحليلها بعد الحوادث |
وفي السعودية، الهيئة الوطنية للأمن السيبراني هي الجهة المسؤولة عن الأمن السيبراني في المملكة، وموقعها يعرض الأكاديمية الوطنية للأمن السيبراني وبرامج تعليمية وتسجيلاً في برامج تدريب للطلاب والخريجين. تابع موقعها الرسمي لأن البرامج تفتح في فترات محددة.
عادات يومية للمتعلم
الأمن السيبراني مجال يتغير بسرعة، والفرق بين من يتقدم ومن يتوقف هو العادة اليومية أكثر من الذكاء. هذه عادات بسيطة تبنيها من الأسبوع الأول:
- ساعة ثابتة كل يوم، حتى لو كانت قصيرة. الاستمرار أهم من الجلسات الطويلة المتقطعة.
- مختبر واحد في الأسبوع على الأقل، تكتب بعده ملخصاً بما تعلمته.
- جهاز افتراضي خاص للتجارب على جهازك، فلا تختبر شيئاً على نظامك الأساسي.
- قراءة نشرة أمنية أو خبر عن حادثة كل أسبوع، وتسأل نفسك: كيف كان يمكن منعها؟
- مجموعة دراسة مع زملاء من تخصصك أو من النادي التقني في جامعتك، تتبادلون فيها الحلول والمصادر.
- مراجعة الأساسيات كل فترة، لأن أغلب المشاكل المتقدمة ترجع في النهاية إلى الشبكات ولينكس.
وتذكر أن كل مختبر تنهيه وتكتب عنه هو دليل على مهارتك، فاحفظ ملاحظاتك بترتيب واضح من اليوم الأول.
الذكاء الاصطناعي في رحلتك
استخدم المساعد الذكي لشرح المفاهيم والأوامر وتحليل السجلات على مختبراتك. وفي الذكاء الاصطناعي لطلاب الأمن السيبراني طلبات جاهزة أكثر. جرّب هذا الطلب:
I am a beginner learning cybersecurity. Explain [concept, e.g. how DNS works / what a SQL injection is / how TLS protects a website] in simple steps, with one everyday analogy. Then tell me how defenders detect or prevent it, and give me 3 questions to check my understanding. Keep everything defensive and educational.
- جيت هب: جيت هب تقدّم حزمة جيت هب للطلاب المطورين لطلاب الجامعات في السعودية مجاناً.
- جيت براينز: جيت براينز تقدّم حزمة جيت براينز للطلاب لطلاب الجامعات في السعودية مجاناً.
- جوجل للذكاء الاصطناعي: جوجل للذكاء الاصطناعي تقدّم Google AI Plus مجانًا لمدة سنة لطلاب الجامعات في السعودية.
وثّق رحلتك
اكتب ملخصاً لكل مختبر تنهيه: المشكلة، والأوامر التي استخدمتها، وما تعلمته. ضعها على GitHub واجمعها في ملف أعمالك. هذا يثبت لجهة التدريب التعاوني أنك تتعلم بانتظام، وأن مهارتك عملية وليست شهادات فقط.