إعداد فريق تسوى التحريري، من المصادر الرسمية المذكورة في آخر الدليل. كيف نكتب أدلتنا
قدّم طالب في السنة الأخيرة للجنة شاشة عليها أدوات مسح تعمل. سألته اللجنة عن النطاق الذي سُمح له به، وعن مكان الإذن، وعما أصلحه بعد الفحص. لم يكن عنده جواب. الأدوات كانت جيدة. الذي غاب هو الإطار الذي يجعل العمل مشروع أمن سيبراني لا تجربة.
كيف أختار فكرة مشروع تخرج الأمن السيبراني؟
اختر فكرة تستطيع تنفيذها كاملة على جهازك أو في مختبر القسم، ولها بداية ونهاية قابلتان للقياس. أفكار الاعتداء الواسعة مثل «اختراق شبكة» تحتاج إذناً لا تملكه غالباً. والأفكار الدفاعية والتقييمية أسلم وأقوى: تقييم أمن تطبيق ويب تبنيه بنفسك، أو بناء نظام لجمع السجلات وتنبيه الحالات المشبوهة في بيئة افتراضية، أو مقارنة إعدادات حماية لخدمة واحدة قبل التقوية وبعدها. وقائمة أوسع حسب التخصص في أفكار مشاريع التخرج.
ولا تقرر الفكرة قبل أن تسأل مشرفك عن سياسة القسم في الاختبار: أين يُسمح بتنفيذ اختبارات الاختراق؟ هل يوفر القسم بيئة معزولة؟ وهل تحتاج اللجنة نسخة من الإذن؟ جواب هذه الأسئلة يحدد ما تستطيع فعله، وهو يختلف بين جامعة وأخرى.
ما مثال مشروع تخرج أمن سيبراني تستطيع تنفيذه؟
هذا مثال تطبيقي توضيحي لمشروع افتراضي بعنوان «تقييم أمن تطبيق ويب لحجز المواعيد قبل التقوية وبعدها». هو نموذج للمنهج، وليس نتائج منشورة:
- ابنِ الهدف بنفسك
ثبّت تطبيق ويب بسيطاً (نموذج حجز مواعيد) في جهاز افتراضي معزول عن الشبكة. أنت تملكه وتتحكم فيه كاملاً.
- اكتب النطاق
وثيقة من صفحة: ما الذي سيُختبر (التطبيق والخادم)، وما الذي لا يُختبر (أي شيء خارج الجهاز)، والأدوات، والفترة، وموافقة المشرف.
- اختر المرجع
اعتمد قائمة OWASP Top 10 لفئات المخاطر على التطبيقات،1 ودليل OWASP لاختبار أمن الويب لخطوات الفحص.2
- نفّذ الفحص
افحص تسجيل الدخول والصلاحيات وحقول الإدخال ورسائل الخطأ والجلسات، وسجّل كل خطوة بتاريخها وما لاحظته.
- صنّف الثغرات
لكل ثغرة وجدتها: ما هي، وأين، وكيف أعدتها، وما الفئة من القائمة، وما أثرها، وما درجة خطورتها بمعيار تشرحه في تقريرك.
- أصلح وأعد الاختبار
عدّل الشيفرة أو الإعدادات، ثم كرر الفحص نفسه، وضع نتائج قبل وبعد في جدول.
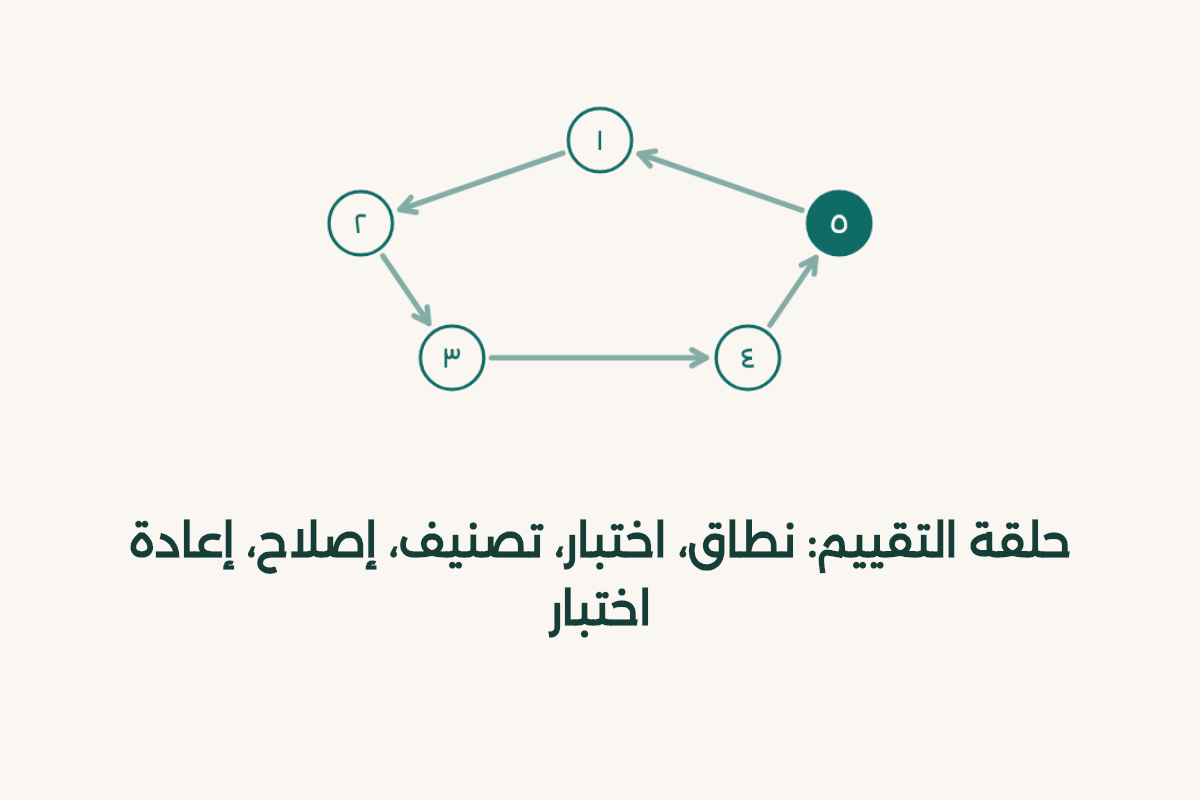
هذا الترتيب يتبع روح دليل NIST للاختبار والتقييم الأمني، الذي يعرض مراحل التخطيط والتنفيذ وتحليل النتائج والإبلاغ.3 لست مضطراً لاتباعه حرفياً، لكن اذكره في تقريرك لتبين أن منهجك مبني على مرجع.
كيف أكتب تقرير مشروع الأمن السيبراني؟
| القسم | ما يحتويه | سؤال تجيب عنه |
|---|---|---|
| الملخص | المشكلة والنتيجة في فقرة | ما الذي فعلته وماذا وجدت؟ |
| النطاق والمنهج | حدود الاختبار والأدوات والمرجع | ماذا اختبرت وبأي طريقة؟ |
| النتائج | جدول الثغرات وتصنيفها وأثرها | ما الذي وجدته؟ |
| الإصلاح | التعديل وإعادة الاختبار | هل زالت المشكلة؟ |
| الحدود | ما لم يغطه الاختبار | أين يتوقف ما أثبتّه؟ |
| المراجع | المصادر الموثقة | على ماذا اعتمدت؟ |
قسم الحدود يكسبك احتراماً أمام اللجنة. اكتب بصدق ما لم تختبره. وللصياغة راجع قسم حدود المشروع، وللملخص ملخص مشروع التخرج.
ما الحدود القانونية والأخلاقية لمشروع الأمن السيبراني؟
القاعدة العامة: اختبر ما تملكه أو ما أذن لك صاحبه بخط مكتوب، ولا شيء غير ذلك. هيئة الأمن السيبراني هي الجهة الوطنية المسؤولة عن هذا المجال في المملكة،4 ومنها تتابع الأطر والضوابط الرسمية، فارجع إلى موقعها وإلى مشرفك لا إلى كلام الزملاء حين تحتاج التفاصيل النظامية. ولا تضع في تقريرك بيانات حقيقية لأشخاص أو لجهات، ولا تنشر ثغرة تخص نظاماً حقيقياً.
وإذا وضعت مشروعك على منصة مثل GitHub، فانشر الشيفرة التي كتبتها والتقرير فقط، ولا تنشر أدوات هجومية جاهزة ضد أنظمة حقيقية. وطريقة العمل على المستودع في دليل GitHub للمبتدئين.
هل أستخدم الذكاء الاصطناعي في مشروع الأمن السيبراني؟
يمكنه أن يشرح لك مصطلحاً أو يراجع صياغة تقريرك، لكن لا تعتمد عليه في الحكم على ثغرة، ولا ترسل له شيفرة أو سجلات تخص جهة حقيقية. وتفاصيل الاستخدام الآمن في الذكاء الاصطناعي لطلاب الأمن السيبراني. وإذا كنت تخطط لمسارك بعد التخرج فراجع خارطة الأمن السيبراني.
قائمة تدقيق قبل المناقشة
- النطاق مكتوب
وثيقة النطاق موقعة أو موافق عليها من المشرف، وتذكر ما لا يُختبر.
- البيئة معزولة
المختبر الافتراضي لا يتصل بأنظمة حقيقية ولا بشبكة السكن.
- كل ثغرة قابلة للإعادة
لكل ثغرة خطوات تعيد بها الوصول إليها وصورة أو سجل.
- كل ثغرة لها إصلاح
التعديل مكتوب، والفحص بعده مسجل.
- المصادر مسماة
OWASP وNIST وما استخدمته غيرهما مذكور في المراجع.
- العرض جاهز
شرائح تبدأ بالمشكلة وتنتهي بالنتيجة، ومعها نصائح عرض المناقشة.
ما الأخطاء التي تُضعف مشروع الأمن السيبراني أمام اللجنة؟
أول خطأ أن يتحول المشروع إلى عرض أدوات. اللجنة تعرف الأداة، وتريد أن تعرف لماذا اخترتها وماذا أضافت إلى جوابك. والثاني أن تخلط الهدف: مشروع واحد يجيب عن سؤال واحد، فإذا جمعت تقييم الشبكة وتقوية الخادم وتحليل البرمجيات الخبيثة في مشروع فلن تعمق في أي منها.
والثالث أن تكتب الثغرات دون أثر. ثغرة لا تعرف ما تفعله بالنظام لا تساوي سطراً في الجدول، فاكتب لكل واحدة ما الذي كان يمكن أن يحدث لو استغلها شخص سيئ النية، ولا تبالغ. والرابع أن تنسى نسخة احتياطية من جهازك الافتراضي قبل الفحص، فتضيع عليك البيئة في منتصف الفصل. خذ لقطة للجهاز قبل كل مرحلة، وسجّل اسمها في دفتر العمل. وأخيراً اطلب من زميل أن يقرأ تقريرك ويحاول إعادة خطواتك وحده، فإن تعثر فخطواتك ناقصة. وهذا الاختبار البسيط هو ما تفعله لجنة المناقشة عملياً حين تسألك: كيف وصلت إلى هذه النتيجة؟ فمن كتب خطواته بدقة أجاب في ثوانٍ، ومن اعتمد على ذاكرته تردد، وقد تفقد الدرجة عند هذه النقطة بالذات. فاجعل دفتر العمل جزءاً من المشروع منذ اليوم الأول، واكتب فيه كل أمر نفذته وكل نتيجة وصلت إليها، ولو بدت صغيرة وقت كتابتها.